
Avrupa’nın yedi ülkesinde süpermarketlerin buzdolapları ve dondurucuları siber saldırıların hedefinde. Üç hafta içinde ikinci kez yaşanan saldırıların sorumluluğunu henüz kimse üstlenmedi. Marketlerin soğutma sistemlerine nasıl sızılıyor, saldırıların arkasında kimler olabilir?
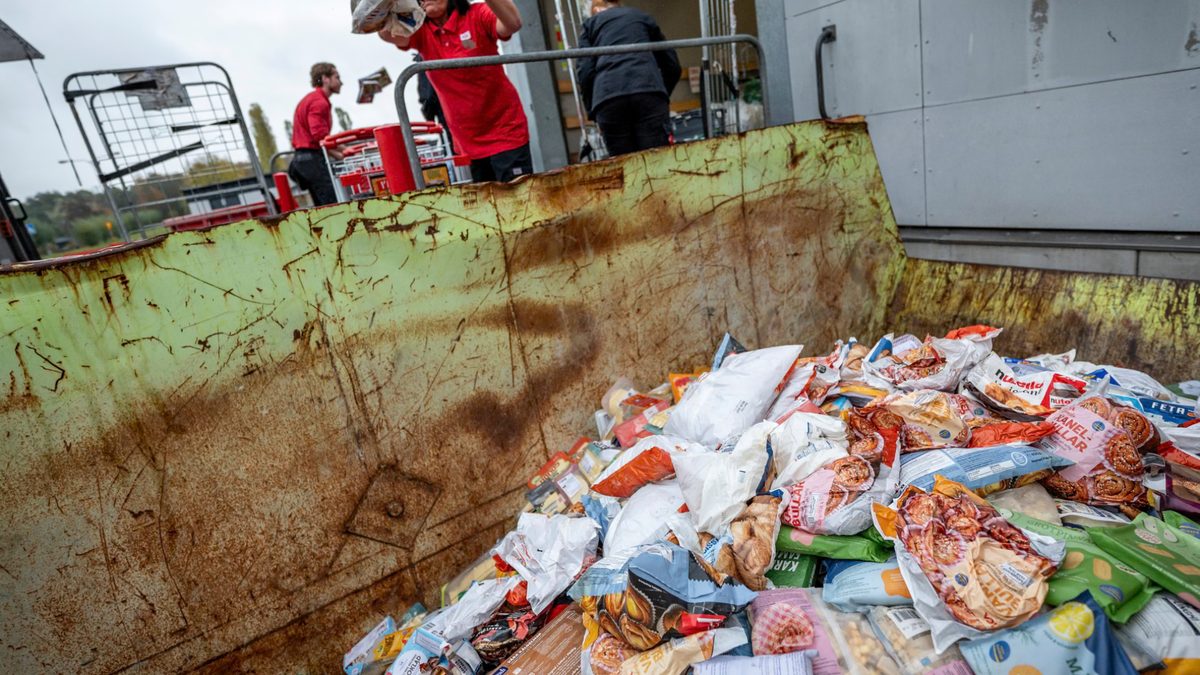
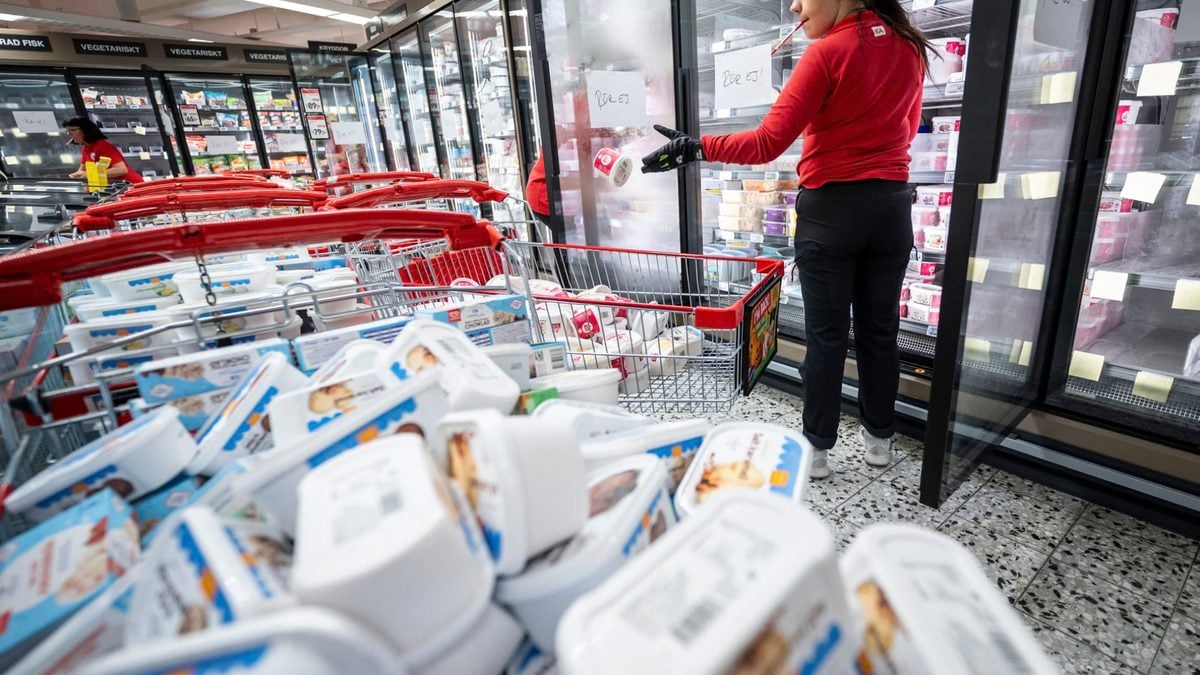
Avrupa’nın birçok ülkesinde süpermarketlerin buzdolapları ve dondurucuları siber saldırılardan etkileniyor. Bazı marketlerin buzdolapları ve derin dondurucularındaki ısı 50 dereceye kadar çıktı, çok sayıda ürün ziyan oldu.
Üç hafta içinde ikinci kez yaşanan saldırılar, gıda güvenliği ve internete bağlı cihazların korunmasına ilişkin endişeleri artırdı.
Avrupa Birliği (AB), saldırıları “gıda tedarik zincirini aksatmaya ve tüketicilerin bu zincire duyduğu güveni sarsmaya yönelik kasıtlı bir girişim” olarak nitelendirdi.
Peki süpermarketlerin buzdolaplarına kim saldırıyor ne neden?
Hangi ülkeler ve marketler hedef alındı?
Son saldırılardan Belçika’daki Carrefour, Intermarché ve Ikea mağazaları, İsveç’teki Coop ve ICA, Lüksemburg’daki Delhaize, Finlandiya’daki Kesko ve İrlanda’daki SuperValu etkilendi. Estonya’daki bazı mağazalarda da benzer arızalar meydana geldi.
Avrupa’daki ilk büyük saldırı ise 12 Ekim’de Fransa’da yaşandı. Kimliği belirlenemeyen bilgisayar korsanları, internete bağlı soğutma sistemlerinin kontrolünü ele geçirerek buzdolaplarının sıcaklığını yükseltti. Soğuk zincirin bozulması nedeniyle marketler büyük miktarda gıda ürününü imha etmek zorunda kaldı.
Bir buzdolabına uzaktan nasıl müdahale edilebiliyor?
Marketlerde kullanılan modern soğutma sistemlerinin önemli bir bölümü internete bağlı yazılımlar üzerinden kontrol ediliyor. Bu teknoloji sayesinde işletmeler, buzdolaplarının sıcaklığını uzaktan ayarlayabiliyor ve olası arızaları takip edebiliyor ancak aynı bağlantı, yeterli güvenlik önlemi alınmadığında bilgisayar korsanlarının sistemlere erişmesine de olanak tanıyor.
Bilgisayar ve cep telefonlarında güvenlik güncellemeleri düzenli olarak yapılırken buzdolabı, fırın, çamaşır makinesi ve merkezi ısıtma sistemleri gibi internete bağlı cihazların yazılımları uzun süre güncellenmeden kullanılabiliyor.
Siber güvenlik şirketi Bitdefender’ın siber operasyonlar direktörü Nick Jackson’a göre bunun başlıca nedenlerinden biri, güncelleme sırasında sistemlerin geçici olarak kapatılmak zorunda kalması. Marketler açısından soğutma sistemlerinin durdurulması, gıdaların bozulması riskini beraberinde getiriyor.
Jackson, bazı işletmelerin ise cihazlarının siber saldırılara açık olduğunun farkında bile olmadığını söylüyor.
Son saldırılarda İsveçli market zinciri Coop, bazı buzdolaplarının 4G mobil ağ üzerinden internete bağlandığını ve bunun güvenlik risklerini artırdığını açıkladı. Bir diğer İsveçli zincir ICA ise Fransa’daki saldırılarda da sorun yaşanan Danimarkalı Danfoss şirketinin sistemlerini kullandığını bildirdi.
Saldırıların arkasında kimler olabilir?
Sorumluluğu henüz kimse üstlenmedi, marketlerden para talep eden bir fidye yazılım grubu da ortaya çıkmadı. Bu durum, saldırıların amacının maddi kazançtan çok ekonomik zarar vermek veya toplumsal endişe yaratmak olabileceği ihtimalini gündeme getiriyor.
Siber güvenlik şirketi Sophos’un tehdit istihbaratından sorumlu yöneticisi Rafe Pilling, iki olasılık üzerinde duruyor:
- Devlet destekli bir grubun gücünü göstermek amacıyla saldırı düzenlemesi,
- Bireysel hareket eden bir bilgisayar korsanının kişisel nedenlerle bu sistemleri hedef alması.
Pilling’e göre devlet bağlantılı saldırı ihtimali daha güçlü. Marketlerde gıda ürünlerinin imha edilmesi ve rafların boşalması, geniş kitleler üzerinde doğrudan etki yaratabilecek bir yöntem olarak değerlendiriliyor.
Rusya ve Çin bağlantılı bilgisayar korsanları da olası failler arasında.
Batılı istihbarat yetkilileri, Rusya’nın Avrupa’da farklı alanları hedef alan sabotaj faaliyetleri yürüttüğünü ve bu tür girişimlerin önümüzdeki aylarda artabileceğini savunuyor. Ancak marketlere yönelik saldırıların bu ülkeler tarafından gerçekleştirildiğine ilişkin doğrulanmış bir kanıt bulunmuyor.
Saldırganların tespit edilmesini zorlaştıran bir başka unsur ise kullanılan yöntemin basitliği. Uzmanlara göre soğutma sistemlerini ele geçirmek için mutlaka zararlı yazılım yüklenmesi gerekmiyor. Sisteme erişim sağlayan saldırganlar, sıcaklık ayarlarını doğrudan değiştirebiliyor.
Pilling, bu yöntemi “Lastik eldiven takıp düğmelerle oynamaya” benzetiyor. Zararlı yazılım kullanılmaması, saldırının geride bıraktığı dijital izlerin de sınırlı kalmasına neden oluyor.
Marketler kendilerini nasıl koruyabilir?
Uzmanlara göre saldırılara karşı alınabilecek en önemli önlem, soğutma sistemlerinin yazılımlarını güncel tutmak ve bilinen güvenlik açıklarını kapatmak.
Kaynak: Guardian